企业邮箱SPF、DKIM、DMARC怎么配?防进垃圾箱实操
企业邮箱SPF、DKIM、DMARC怎么配?先在域名DNS里合并发信来源到一条SPF,再从邮箱后台复制DKIM公钥,最后添加DMARC。新配置可从监测模式开始。保存后先查DNS,再给外部邮箱发一封测试信,检查认证结果,降低进垃圾箱或退信的风险。
企业邮箱SPF、DKIM、DMARC怎么配?先在域名DNS里合并发信来源到一条SPF,再从邮箱后台复制DKIM公钥,最后添加DMARC。新配置可从监测模式开始。保存后先查DNS,再给外部邮箱发一封测试信,检查认证结果,降低进垃圾箱或退信的风险。
第一步:找对 DNS 后台,先看有哪些系统在用这个域名发信
如果员工邮箱是 sales@example.com,本教程要配置的是 example.com,不是网页登录地址 mail.example.com。如果实际发件地址用的是 sales@eu.example.com,就按该子域名和邮箱厂商提示核对。example.com 仅为示例,下文请换成自己的域名。
到当前管理域名 DNS 的服务商修改记录,域名购买平台和 DNS 托管平台可能不同。以阿里云为例,打开「云解析DNS → 公网权威解析」,找到目标域名,进入「解析设置」。保持现有 MX 记录不动:这篇处理的是发信身份验证,不是切换收件服务器。
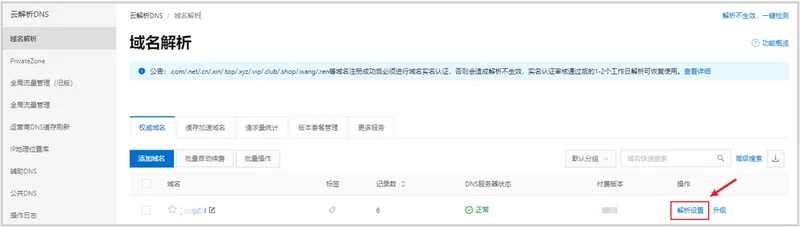
动手前先记下已有 TXT 记录,再列出实际发信的系统:阿里企业邮箱、网站询盘回执、ERP 通知、邮件营销平台等。如果有多个平台共用一个发件域名,先向各服务商确认它们要求的授权与签名记录。别直接用一条新 SPF 覆盖原记录。
如果你的邮箱刚开通,连来信也收不到,先看阿里企业邮箱域名绑定与 MX 配置教程,确认收件路由正常,再按本文补齐发信认证。
第二步:配置 SPF,同一个主机名只保留一条 SPF
在「解析设置」搜索主机记录 @,找记录值以 v=spf1 开头的 TXT。找到了就点击「修改」,没有才点「添加记录」。如果该域名只用阿里企业邮箱发信,按当前阿里邮箱帮助文档填写:
| 填写项 | 怎么填 |
|---|---|
| 记录类型 | TXT |
| 主机记录 | @(表示当前根域;不同 DNS 界面写法可能不同) |
| 解析线路/TTL | 默认线路,TTL 可先保留平台默认值 |
| 记录值 | v=spf1 include:spf.qiye.aliyun.com -all |
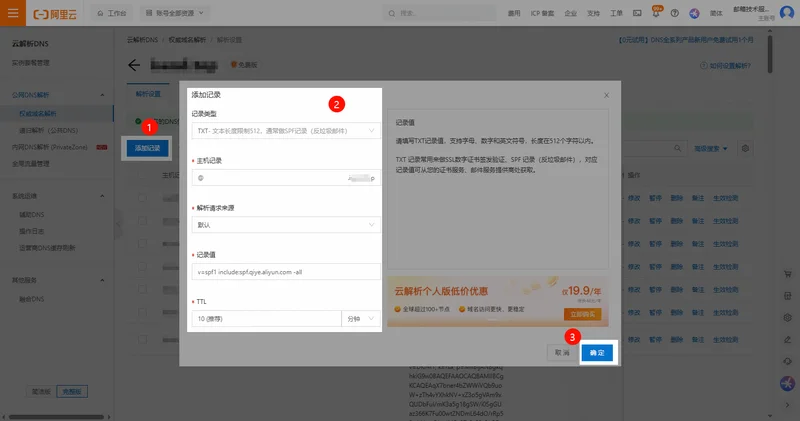
同时用其他平台发信?把仍在用、由服务商确认的授权项合并到同一条 SPF,放在末尾的 -all 前面;不要新建第二条 v=spf1。也不要因为 SPF 只允许一条就误删域名所有权验证等其他 TXT。若旧记录仍使用其他阿里 SPF 地址,先对照当前邮箱后台和实际发信系统核实再改。
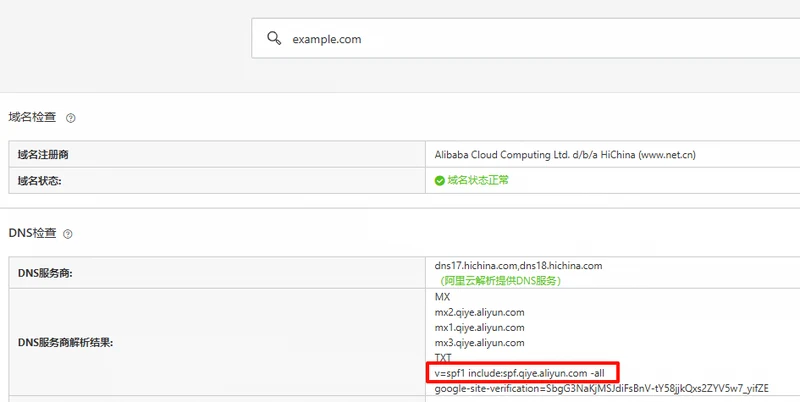
保存后,在 DNS 查询工具里查 example.com 的 TXT,确认公网结果里只有一条以 v=spf1 开头的记录,且授权项齐全。
第三步:配置 DKIM,去邮箱后台复制本域名的记录
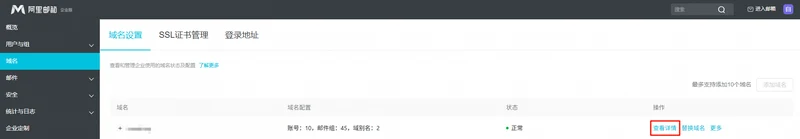
- 找入口。用管理员账号登录阿里企业邮箱管理后台,点「域名 → 域名设置」,在实际发信域名那一行点「查看详情」。
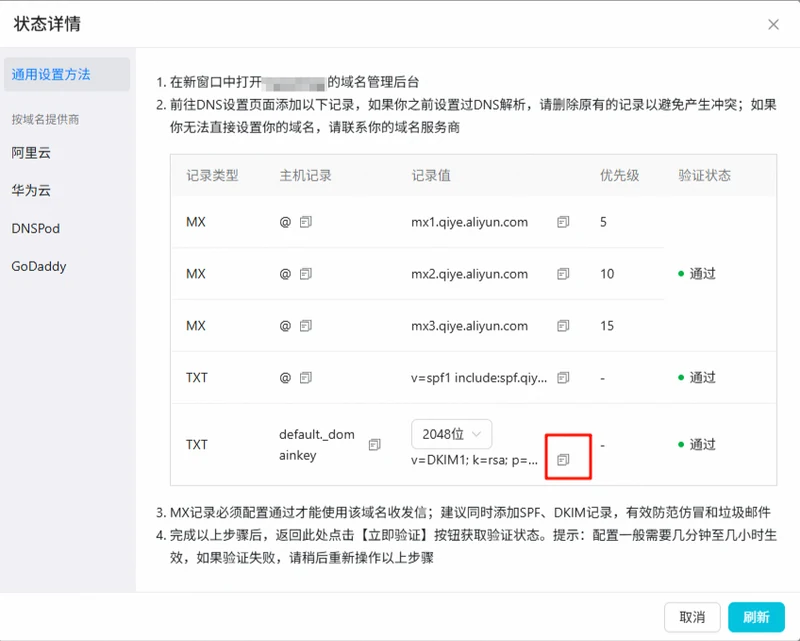
- 复制记录。在状态详情里找到 DKIM 对应的 TXT,复制主机记录和完整记录值。阿里邮箱常见主机记录是
default._domainkey,以本域名后台显示为准。记录值一般以v=DKIM1;开头,后面的公钥不能套用别人截图里的字符。如果变更加密位数,要重新复制最新值并更新 DNS。
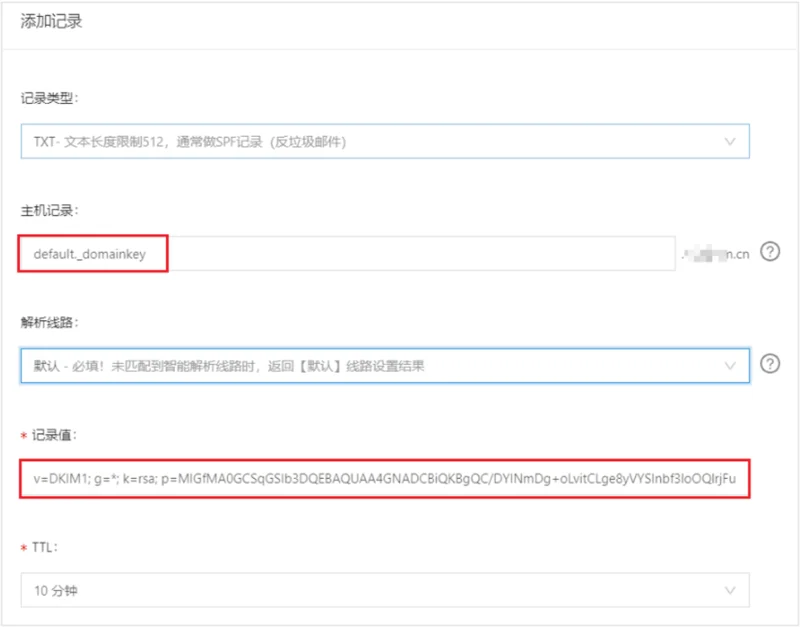
- 填回 DNS。回 DNS 解析后台,点「添加记录」,类型选 TXT,主机记录填刚复制的选择器记录,整段记录值粘进去并保存。若表单会自动补域名后缀,只填
default._domainkey;否则按平台规则填写全名,避免后缀重复。其他发信平台如果要求另一条 DKIM 记录或 CNAME,分别使用它给出的选择器,别覆盖阿里邮箱现有记录。
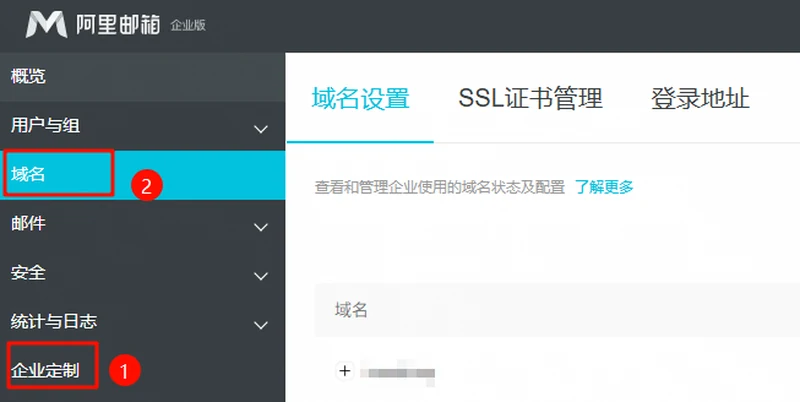
- 返回邮箱后台检查。按阿里邮箱帮助文档,从「域名」切换到其他菜单后再切回来,以触发服务端加签。等 DNS 能查到后,回「查看详情」确认 DKIM 状态,再发一封测试邮件检查是否实际加签。
第四步:配置 DMARC,新配置先监测,再决定要不要拦截
在 DNS 解析后台搜索 _dmarc。如果已经有记录,就读清当前策略后再编辑,不要新增第二条,也不要把正常运行的 quarantine 或 reject 随手改回 none。首次配置且尚未核完所有发信来源的企业,可以先添加以下示例:
| 填写项 | 怎么填 |
|---|---|
| 记录类型 | TXT |
| 主机记录 | _dmarc |
| 记录值 | v=DMARC1; p=none; rua=mailto:dmarc-reports@example.com |
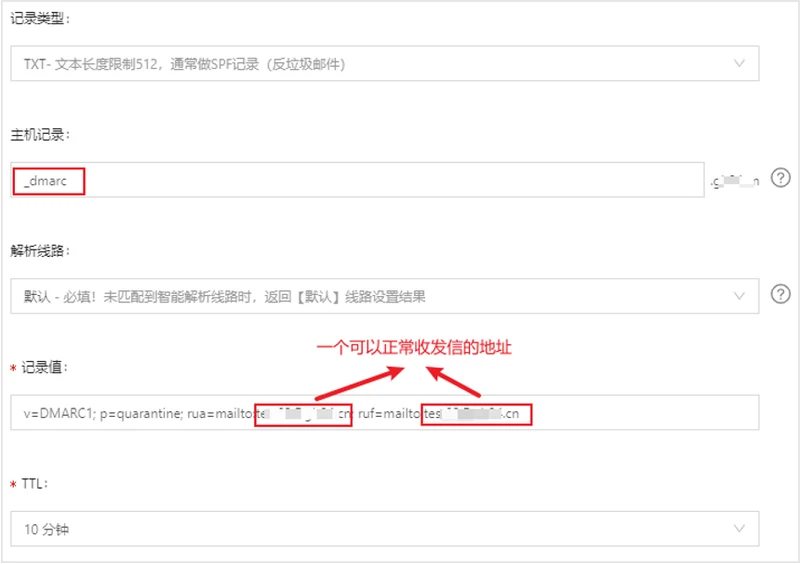
把示例报告地址换成自己域名下已开通、有人查看的邮箱。p=none 不要求收件方因 DMARC 未通过而隔离或拒收,也不保证邮件会进收件箱。等员工邮箱、网站、ERP 等所有发信渠道都验证正常,再决定是否改成 quarantine(请求隔离)或 reject(请求拒收)。
第五步:做两次验收,别把“DNS已保存”当成“发信已通过”
先查公网解析。用 DNS 查询工具查看三个 TXT:域名根记录、default._domainkey.example.com(换成实际 DKIM 主机名)、_dmarc.example.com。如果后台有值但公网查不到,先核对 DNS 托管商、主机名和缓存,不要反复添加。
再看收到的邮件。先从阿里邮箱网页版直接发到一个自己能打开的 Gmail,再用网站、ERP 或营销平台各发一封。Gmail 网页端打开测试信,点该邮件右上角「更多 → 显示原始邮件」,看页面上的认证结果,或搜索 Authentication-Results。正常结果示例:
SPF:   PASS
DKIM:  PASS
DMARC: PASS
三项都通过是理想结果。DMARC 的规则是:SPF 或 DKIM 至少有一项通过,而且该项验证的域名要和收件人看到的发件人域名对齐。比如邮件显示来自 @example.com,第三方签名却只用自己的域名,即使显示 dkim=pass,也不能证明这封信通过了 DMARC。若只有网站或 ERP 发出的邮件失败,就去查那个发信系统的自定义发件域、退信域或 DKIM 设置。
如果测试信根本没到、发件人已收到退信,先保存完整错误码和发信时间,对照企业邮箱退信类型及解决方案定位。只有邮件到达了收件方,才能按上面的方法查看该封邮件的认证结果。
常见问答
DNS后台已经保存了,为什么公网还是查不到?
先对照域名当前的权威 DNS 服务商,再确认查的是完整记录名。例如后台会自动补域名后缀时,只填 _dmarc,否则可能把后缀写两次。权威查询已经有新值、其他查询点仍显示旧值时,通常先等缓存刷新,不要反复添加。
SPF 显示 PermError,是不是要再加一条记录?
不用。先查同一主机名下是否出现两条以 v=spf1 开头的记录,再核对语法和 DNS 查询次数。SPF 验证中需要触发 DNS 查询的机制和修饰符合计最多 10 个,嵌套的 include 也可能消耗额度。应移除确认已停用的授权,或让发信服务商协助调整,别为了让邮件通过就放开任意来源。
SPF、DKIM、DMARC 都显示 PASS,为什么还是进垃圾箱?
认证通过只说明身份验证过关。收件方还会看发信域名或 IP 的信誉、投诉和邮件内容。先用正常的业务邮箱发一封不带链接或附件的简单邮件对照,再单独测试发营销信的平台。两类邮件表现不同时,可以参考外贸营销邮件发送方案,分开排查业务邮箱和订阅、活动通知等批量邮件。